
Protégez votre siteet votre boutiqueen ligne.
Entrez l'adresse de votre site. AltOps détecte ses failles de sécurité, vous dit quoi corriger en langage clair et vous alerte dès qu'un nouveau risque apparaît.
- 1. On scanne votre siteCertificat, failles, fichiers exposés.
- 2. Vous voyez quoi corrigerChaque risque expliqué, par priorité.
- 3. On surveille en continuUne alerte dès qu'un risque apparaît.
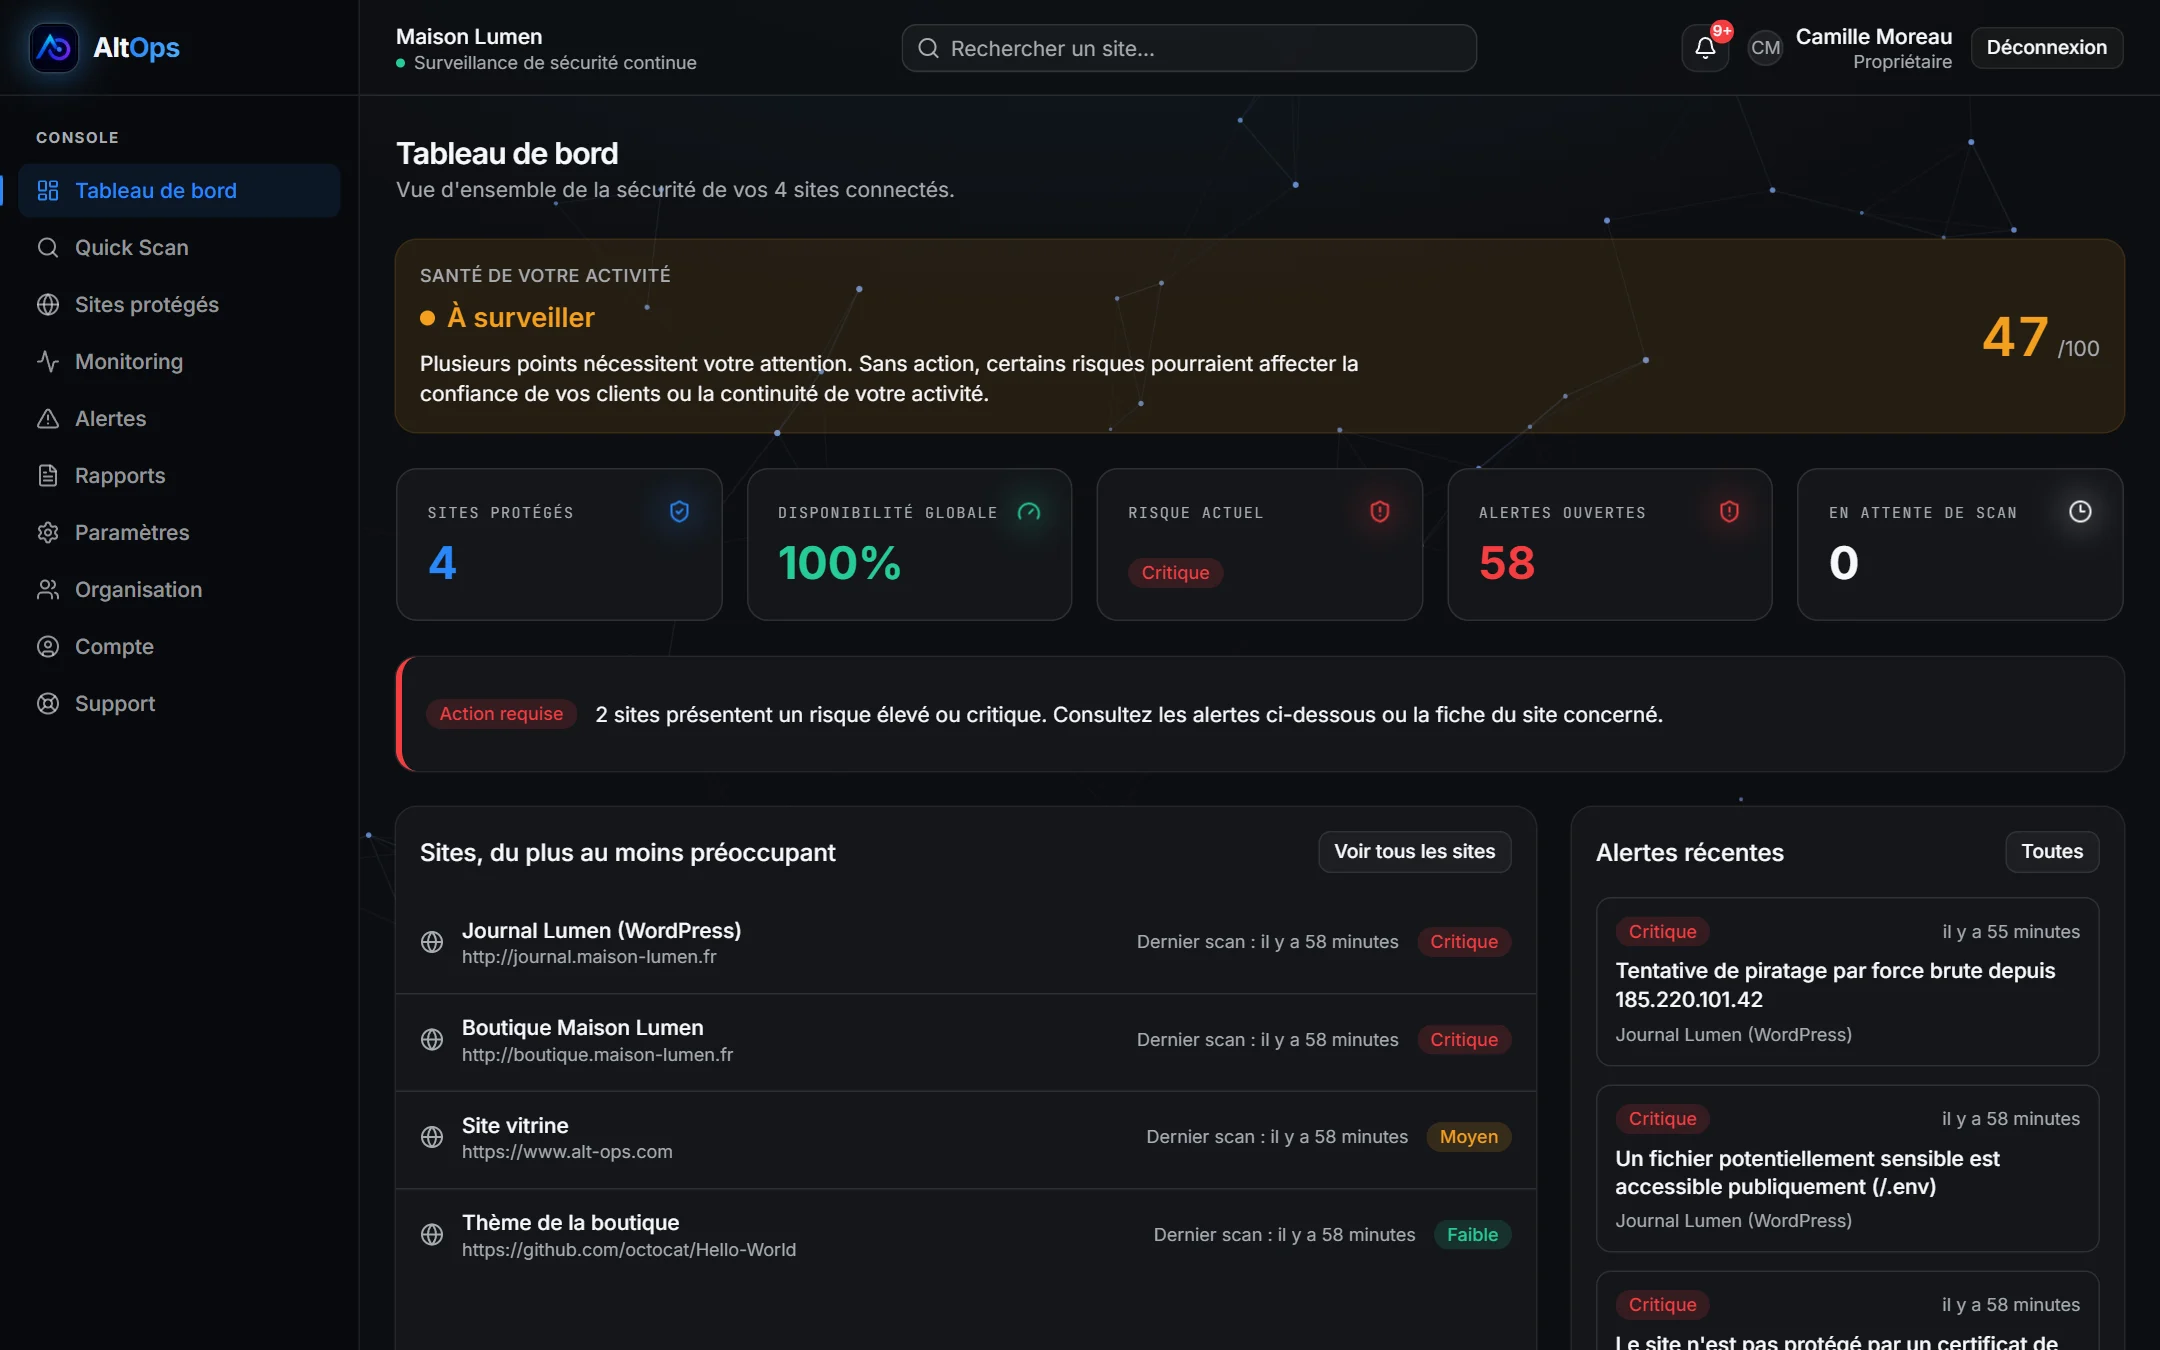
Découvrez AltOps en action.
Votre site fait tourner votre activité. La plupart des dirigeants ne savent pas s'il est vraiment sécurisé.
Les sites web et boutiques en ligne sont exposés à internet en permanence. Les failles de sécurité ne se manifestent presque jamais. Il n'y a ni message d'erreur ni alerte, jusqu'à ce qu'un problème survienne. À ce moment-là, c'est un client, un moteur de recherche ou un attaquant qui vous l'apprend en premier.
01
Invisible par défaut
La plupart des failles ne montrent aucun symptôme visible avant d'être exploitées.
02
Difficile à prioriser
Un résultat de scan plein de termes techniques ne dit pas quoi corriger en premier.
03
Personne ne surveille
Un site sécurisé au lancement peut se dégrader en quelques semaines.
Pensé pour les sites et les boutiques en ligne.
Le même moteur, pointé sur ce que vous faites réellement tourner. Aucune équipe sécurité nécessaire.
Votre site
Sites vitrines, sites WordPress, agences qui gèrent les sites de leurs clients.
- Certificat, HTTPS et en-têtes de sécurité
- Fichiers exposés : .env, sauvegardes, fichiers de configuration
- WordPress : xmlrpc, énumération des auteurs, liste publique des utilisateurs, versions d'extensions
- Protection e-mail du domaine (SPF, DMARC)
Votre boutique en ligne
Boutiques WooCommerce et Shopify, et tout tunnel de commande sur mesure.
- Points d'injection sur les formulaires et paramètres (SQL, XSS, commandes)
- Données exposées à d'autres sites via CORS
- Alertes en temps réel sur les connexions admin et la force brute (connecteur WordPress)
- Shopify : boutique encore servie sur son adresse myshopify.com par défaut
- Alerte en quelques minutes si un script tiers apparaît ou si un formulaire de paiement envoie ailleurs (vol de carte)
D'une URL à une sécurité que vous pouvez piloter.
01
Connectez votre site
Ajoutez un site avec son URL, ou allez plus loin avec le connecteur WordPress. Sans migration.
02
AltOps le scanne
SSL, en-têtes, DNS, endpoints exposés, points d'injection et plus, vérifiés selon de vrais critères de sécurité.
03
Les risques sont identifiés
Chaque résultat est évalué par sévérité et intégré à un score de risque global pour le site.
04
Vous obtenez une vision claire
Un rapport en langage clair : pourquoi c'est important, ce qui pourrait arriver, et quoi corriger en premier.
05
AltOps continue de surveiller
La surveillance continue signale les nouveaux risques dès qu'ils apparaissent, pas au prochain rapport.
Des exemples de ce qu'AltOps vérifie.
Un aperçu des familles de contrôles qui tournent aujourd'hui dans le produit. Les chiffres sont lus dans le code du scanner.
familles de vérifications
classes d'injection testées
chemins sensibles testés
extensions WordPress identifiées
Tout site, boutique ou dépôt public.
Rien à migrer et rien à installer sur votre serveur pour démarrer.
Scanner de sécurité
Un vrai scan technique du SSL, des en-têtes, du DNS et des principales classes de vulnérabilités de votre site, pas une vérification de surface.
Gestion d'équipe
Invitez vos coéquipiers par e-mail, attribuez à chacun un rôle (propriétaire, administrateur ou membre) et gérez qui a accès à votre organisation depuis un seul endroit.
Surveillance continue
AltOps continue de surveiller après le premier scan, pour voir l'évolution de votre sécurité, pas juste une photo à un instant donné.
Rapports de sécurité
Des rapports pensés pour être compris aussi bien par une équipe technique que par un dirigeant, sans jargon à traduire.
Impact business
Chaque résultat relie un problème technique à ce qu'il pourrait réellement coûter à votre entreprise s'il n'est pas corrigé.
Connecteurs
Scannez n'importe quel site public par son URL, ou connectez WordPress, Shopify et GitHub pour des vérifications plus poussées.
La sécurité ne devrait pas demander un spécialiste pour être lue. Chaque résultat vient avec une raison, un risque et une conséquence, pour que la prochaine étape ne soit jamais un pari.
La sécurité ne s'arrête pas après le premier scan.
Un scan ponctuel ne montre où vous en étiez qu'à cet instant précis. AltOps continue de surveiller chaque site connecté, pour que vous sachiez dès qu'un changement survient, pas des semaines plus tard.
Toujours actif. Chaque site connecté est vérifié en continu, pas seulement quand vous pensez à relancer un scan.
Détection des changements. Nouveaux endpoints, en-têtes modifiés, certificat expiré : AltOps signale ce qui a changé depuis la dernière vérification.
Alertes instantanées. Dès qu'un nouveau risque apparaît, vous êtes notifié, pas besoin d'attendre un rapport programmé.
Historique du score. Suivez l'évolution du score de risque de chaque site dans le temps, pas seulement sa valeur actuelle.
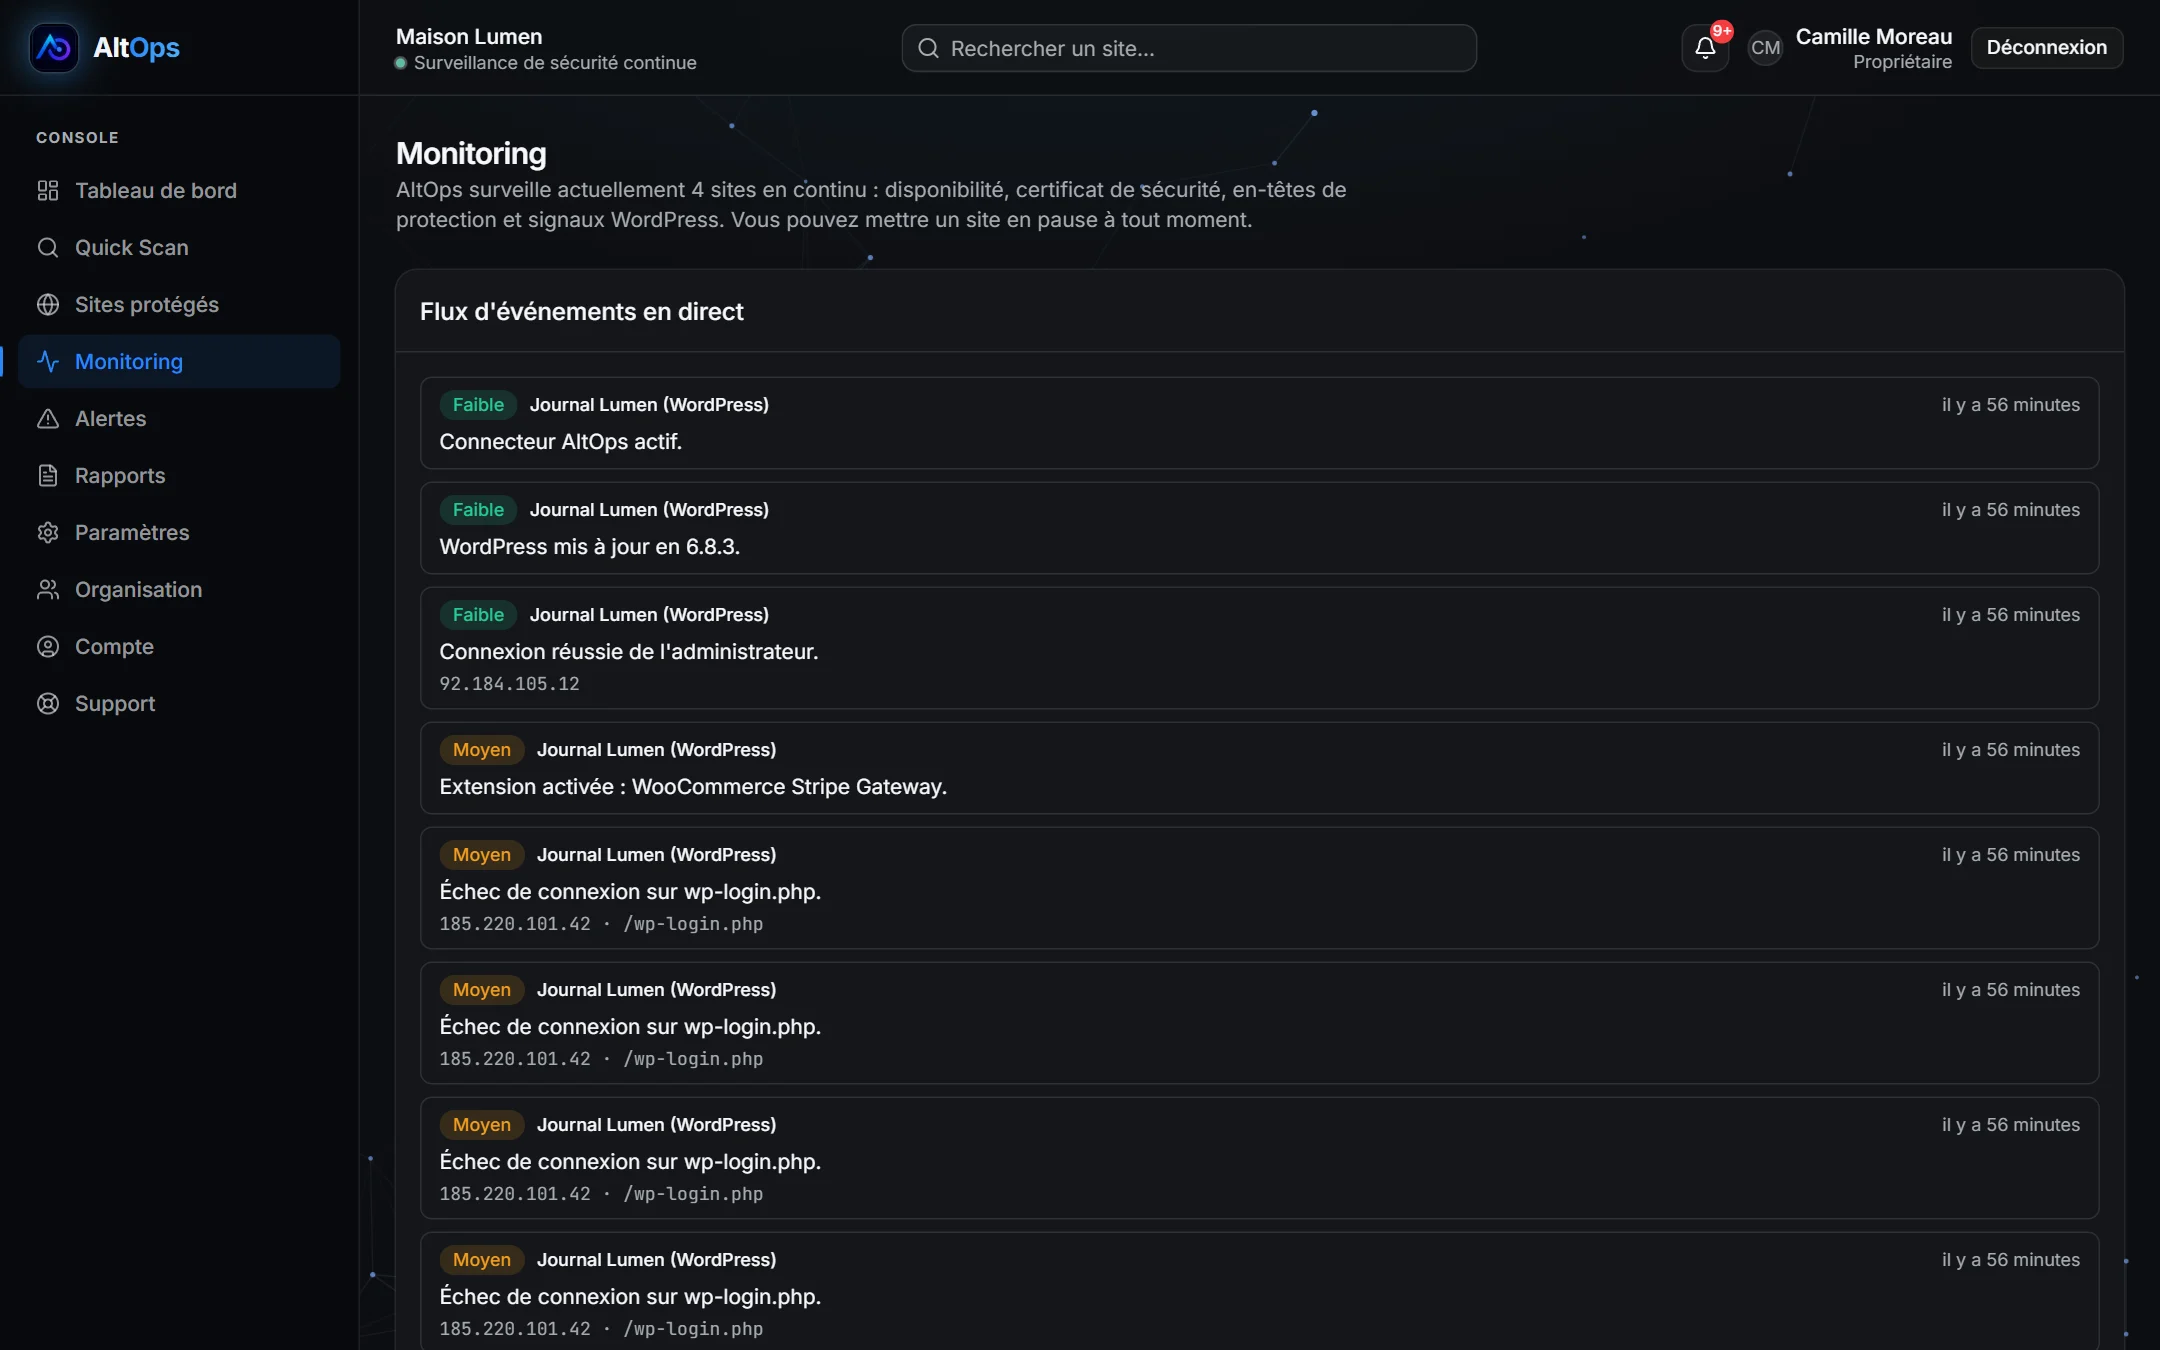
Flux d'événements en direct du connecteur WordPress, organisation de démonstration
D'une URL à une correction, à l'écran.
De vraies captures de l'application, prises sur une organisation de démonstration réellement scannée. Chaque étape ci-dessous existe aujourd'hui.
- 01
Ajoutez vos sites
Une URL suffit. Chaque site affiche son type, son statut et son niveau de risque actuel, avec l'utilisation de votre offre juste à côté.
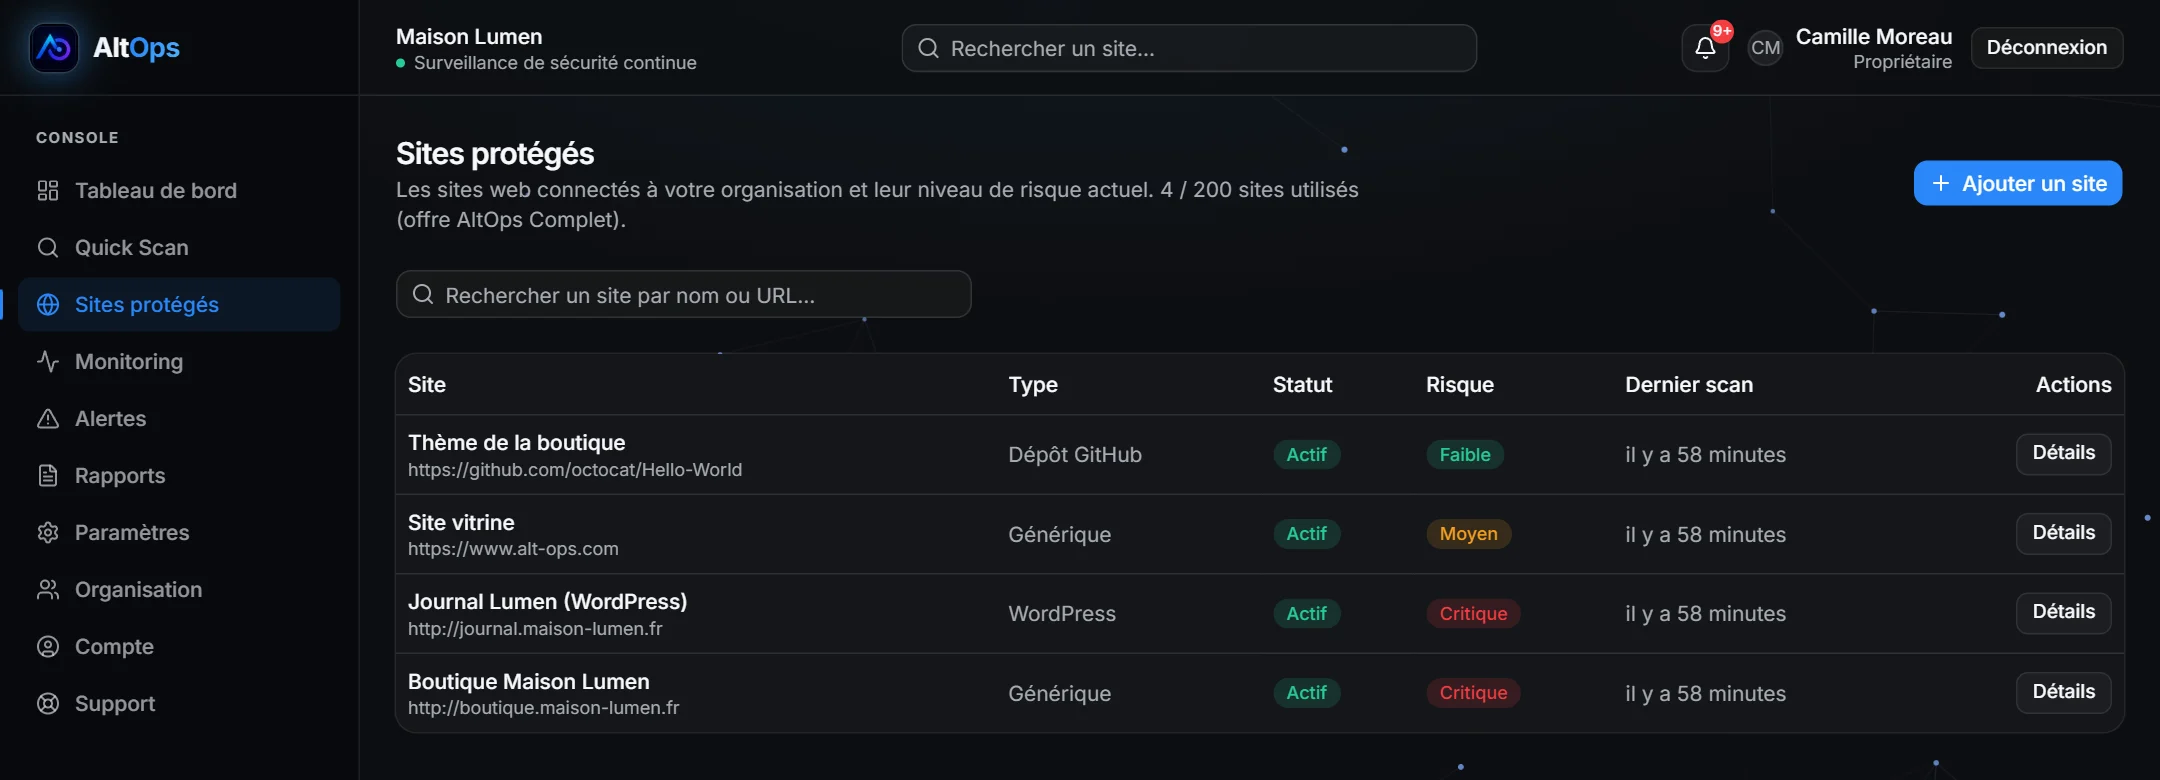
Sites protégés d'une organisation de démonstration
- 02
Voyez la santé de chaque site
Un score sur 100, le nombre de points d'attention par sévérité, et une vue entreprise ou une vue technique des mêmes résultats.
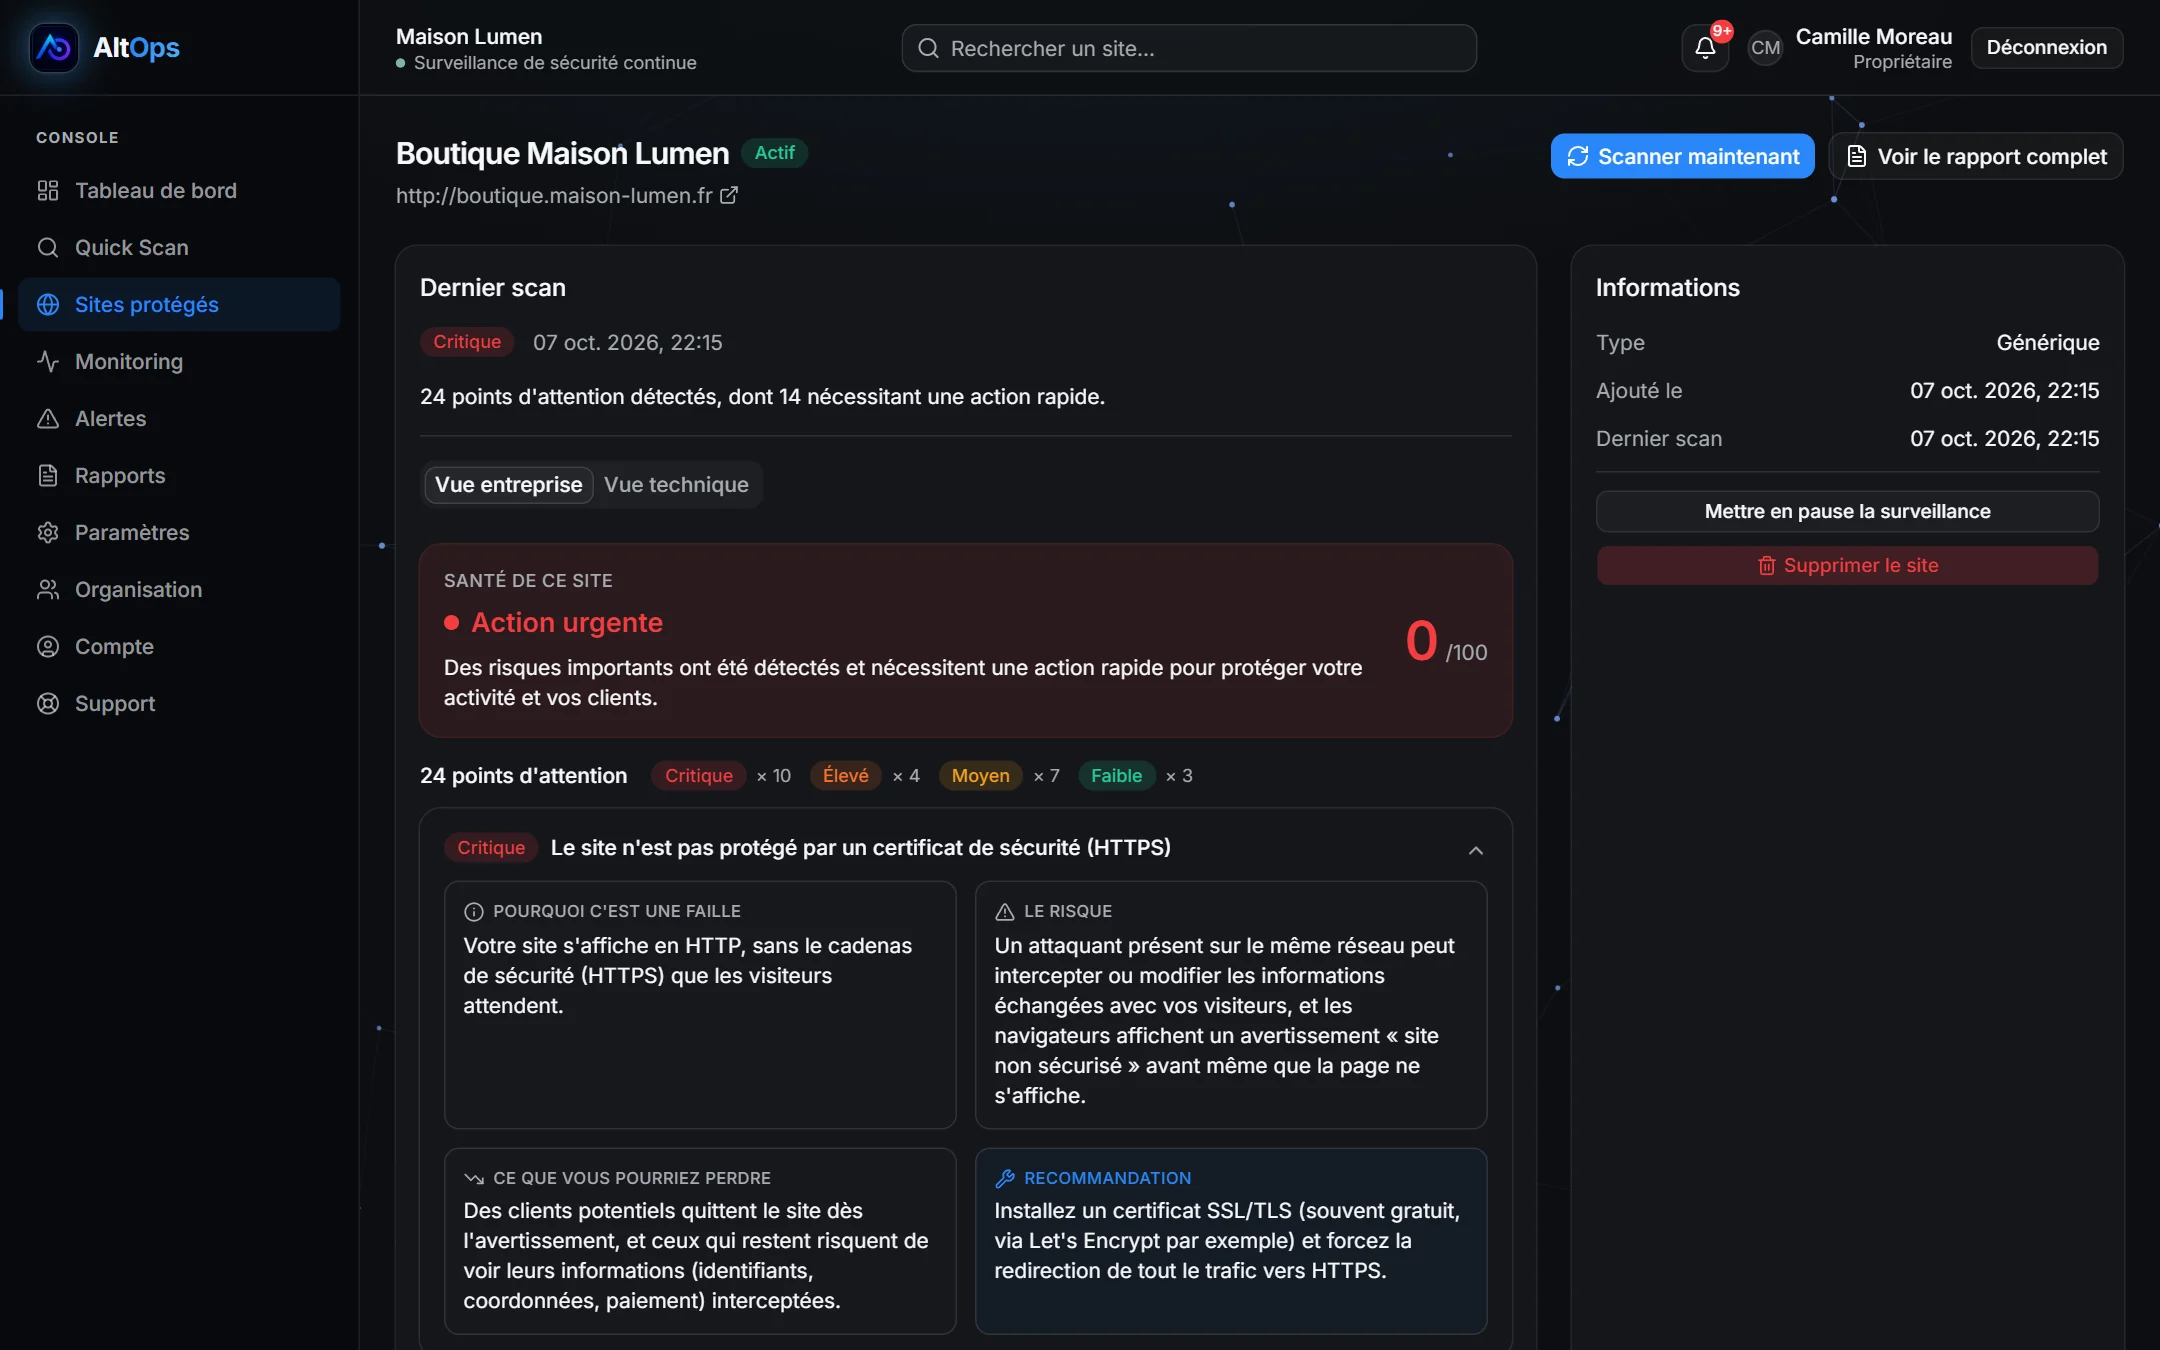
Santé d'une boutique de démonstration après un vrai scan
- 03
Comprenez chaque alerte
Pourquoi elle a été levée, le risque, ce que vous pourriez perdre et la correction recommandée. Marquez-la prise en compte ou résolue une fois traitée.
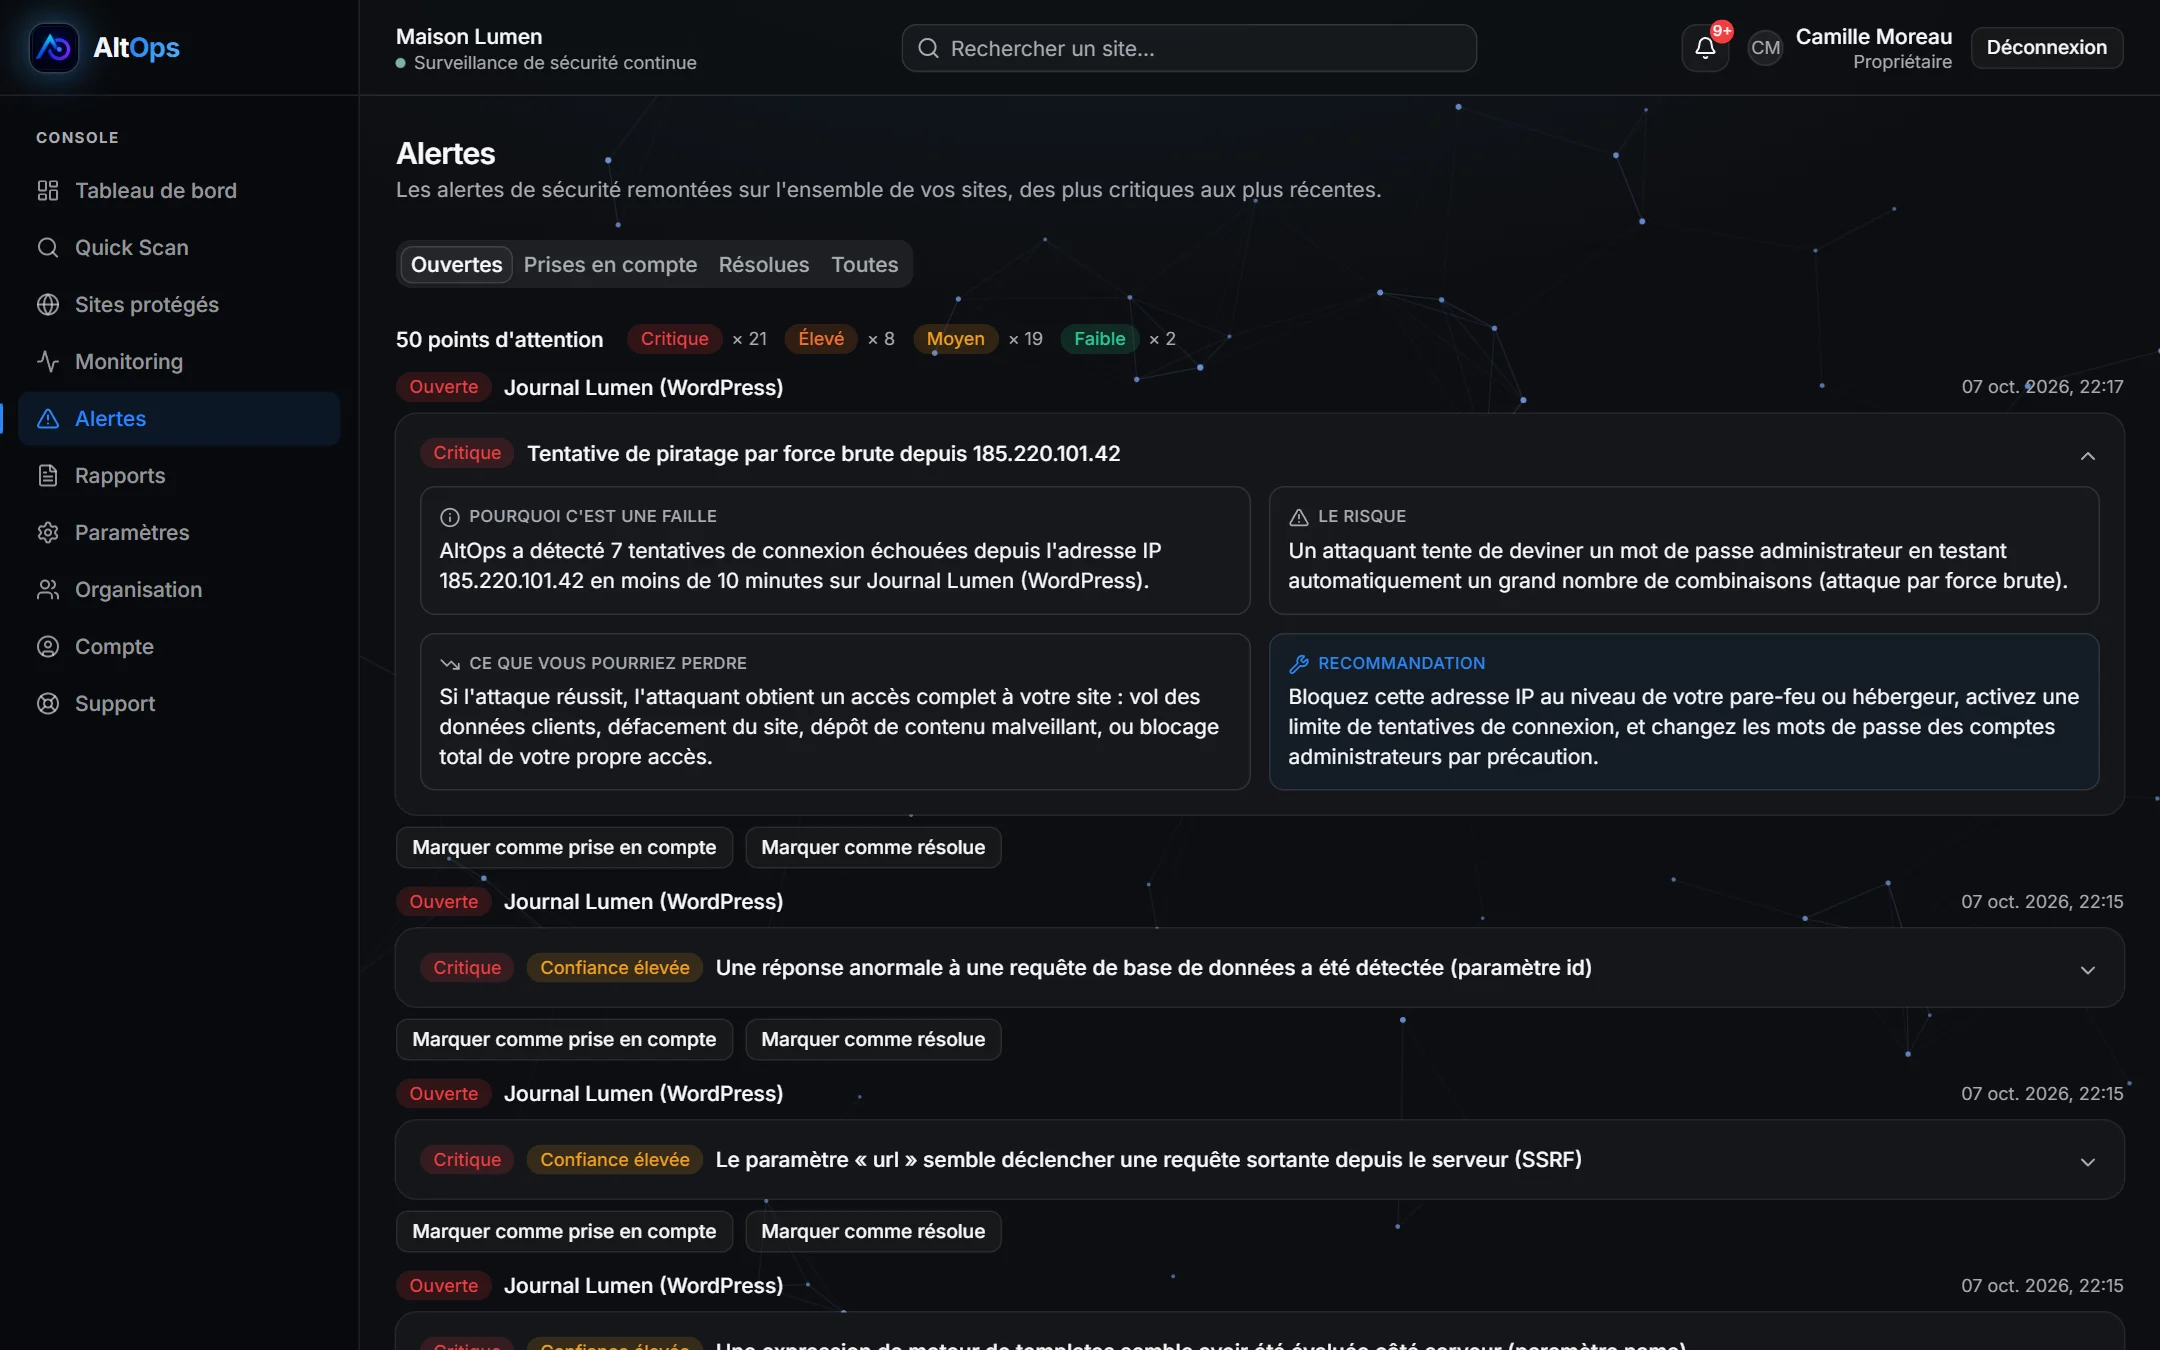
Une alerte expliquée, ici une tentative de force brute
- 04
Partagez le rapport
Un rapport écrit pour un dirigeant comme pour un développeur, exportable en PDF pour un client, un partenaire ou l'équipe qui corrigera.
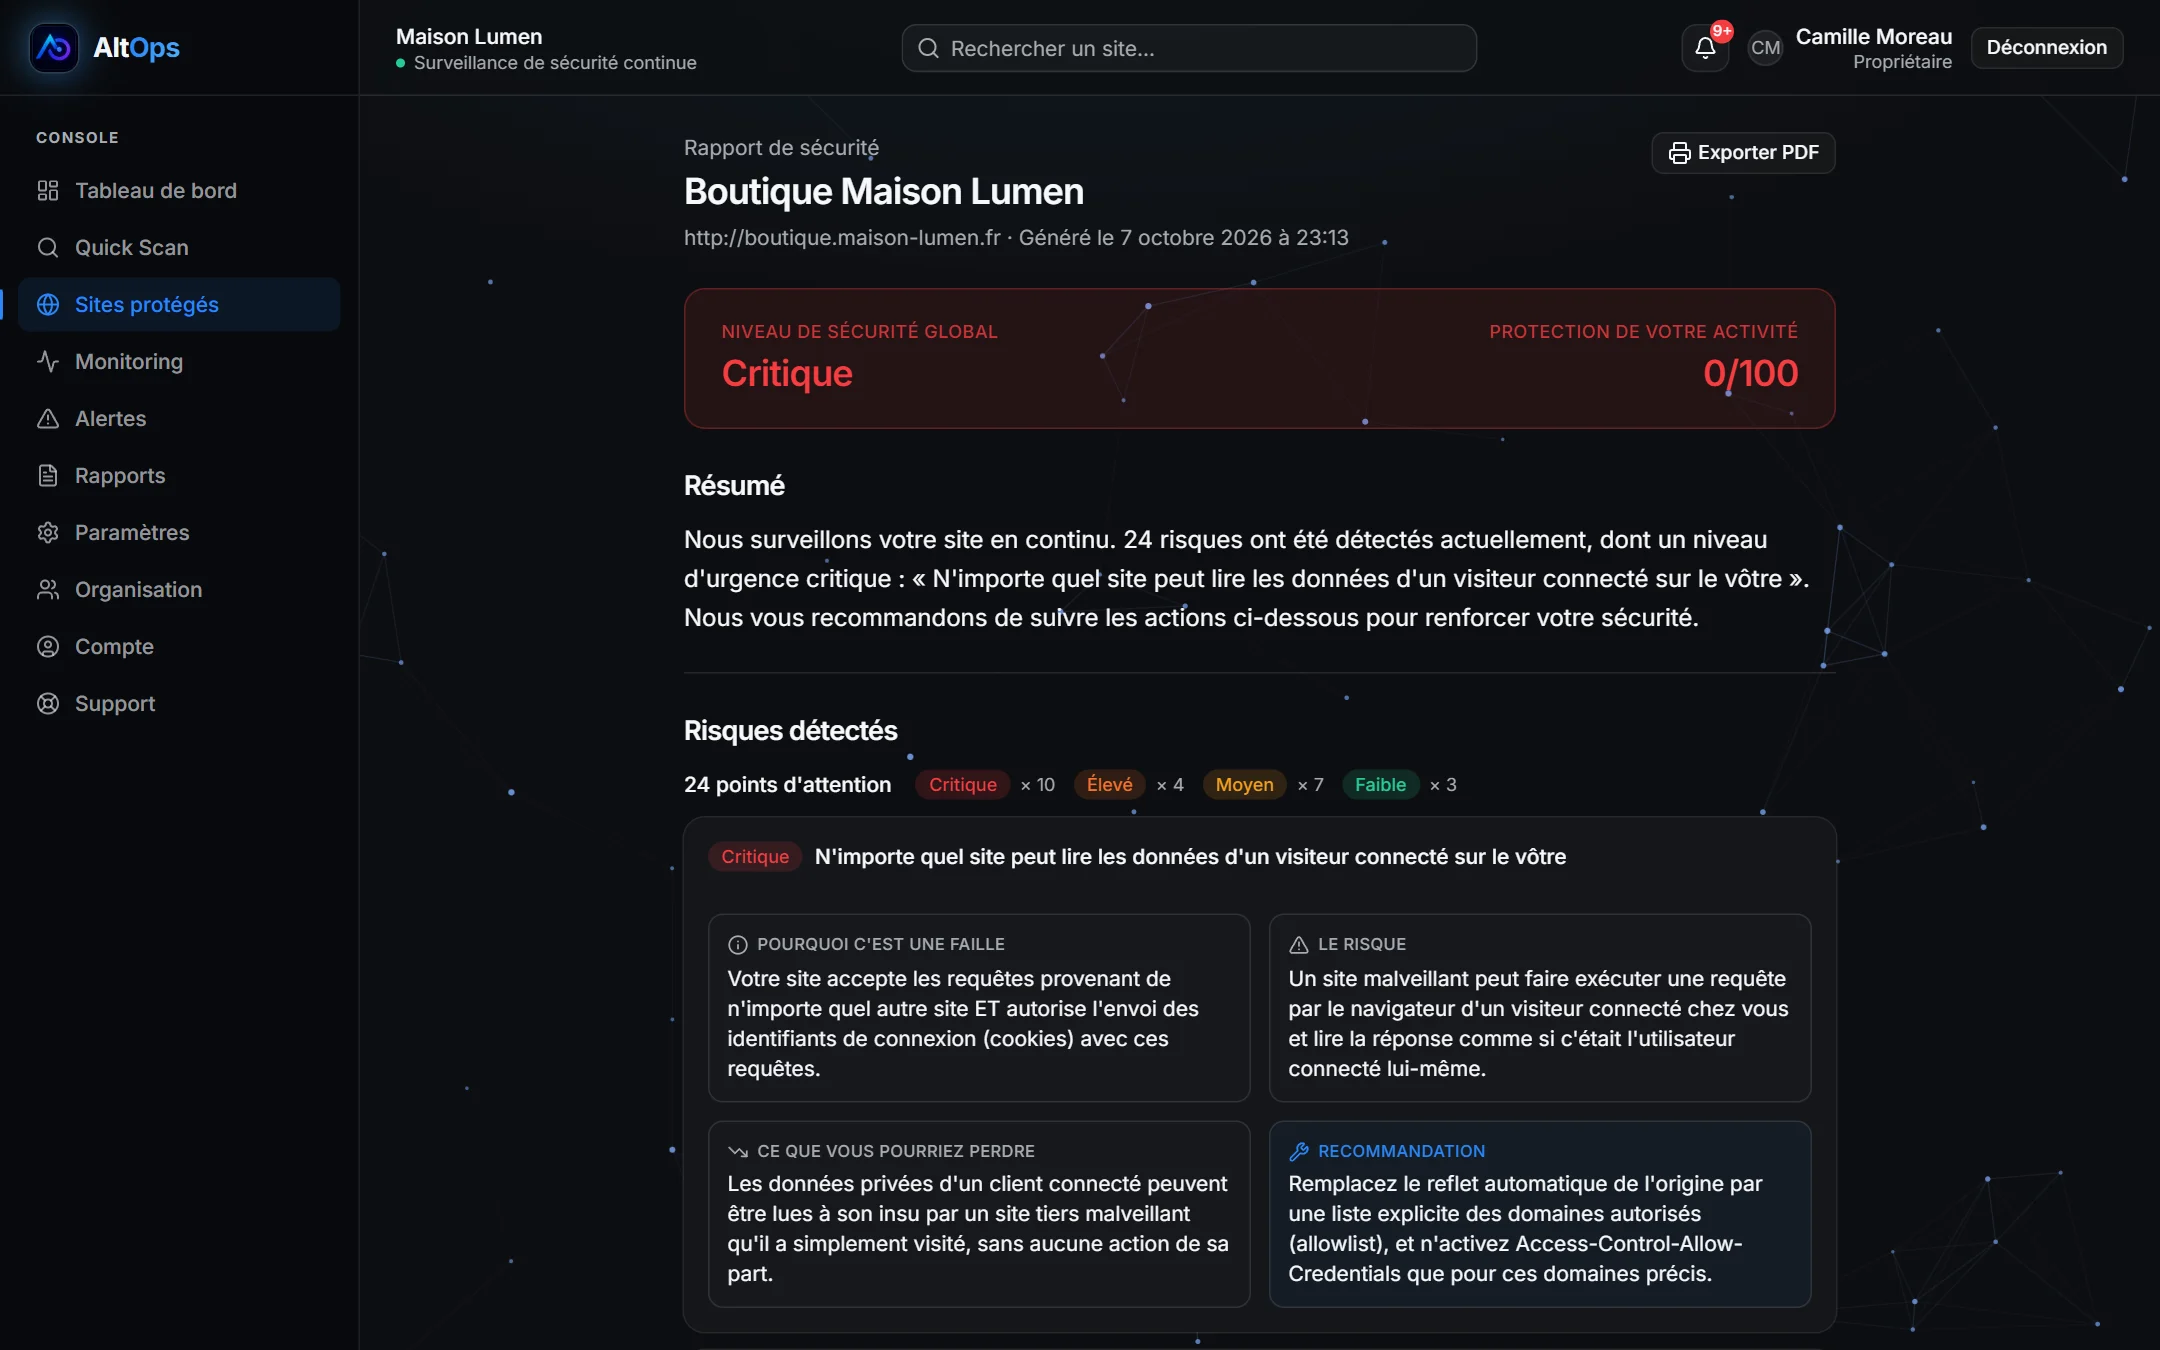
Rapport de sécurité d'une boutique de démonstration
- 05
Gérez votre offre vous-même
Changez d'offre avec une facturation au prorata, résiliez ou reprenez en fin de période, et téléchargez vos factures, sans écrire à personne.
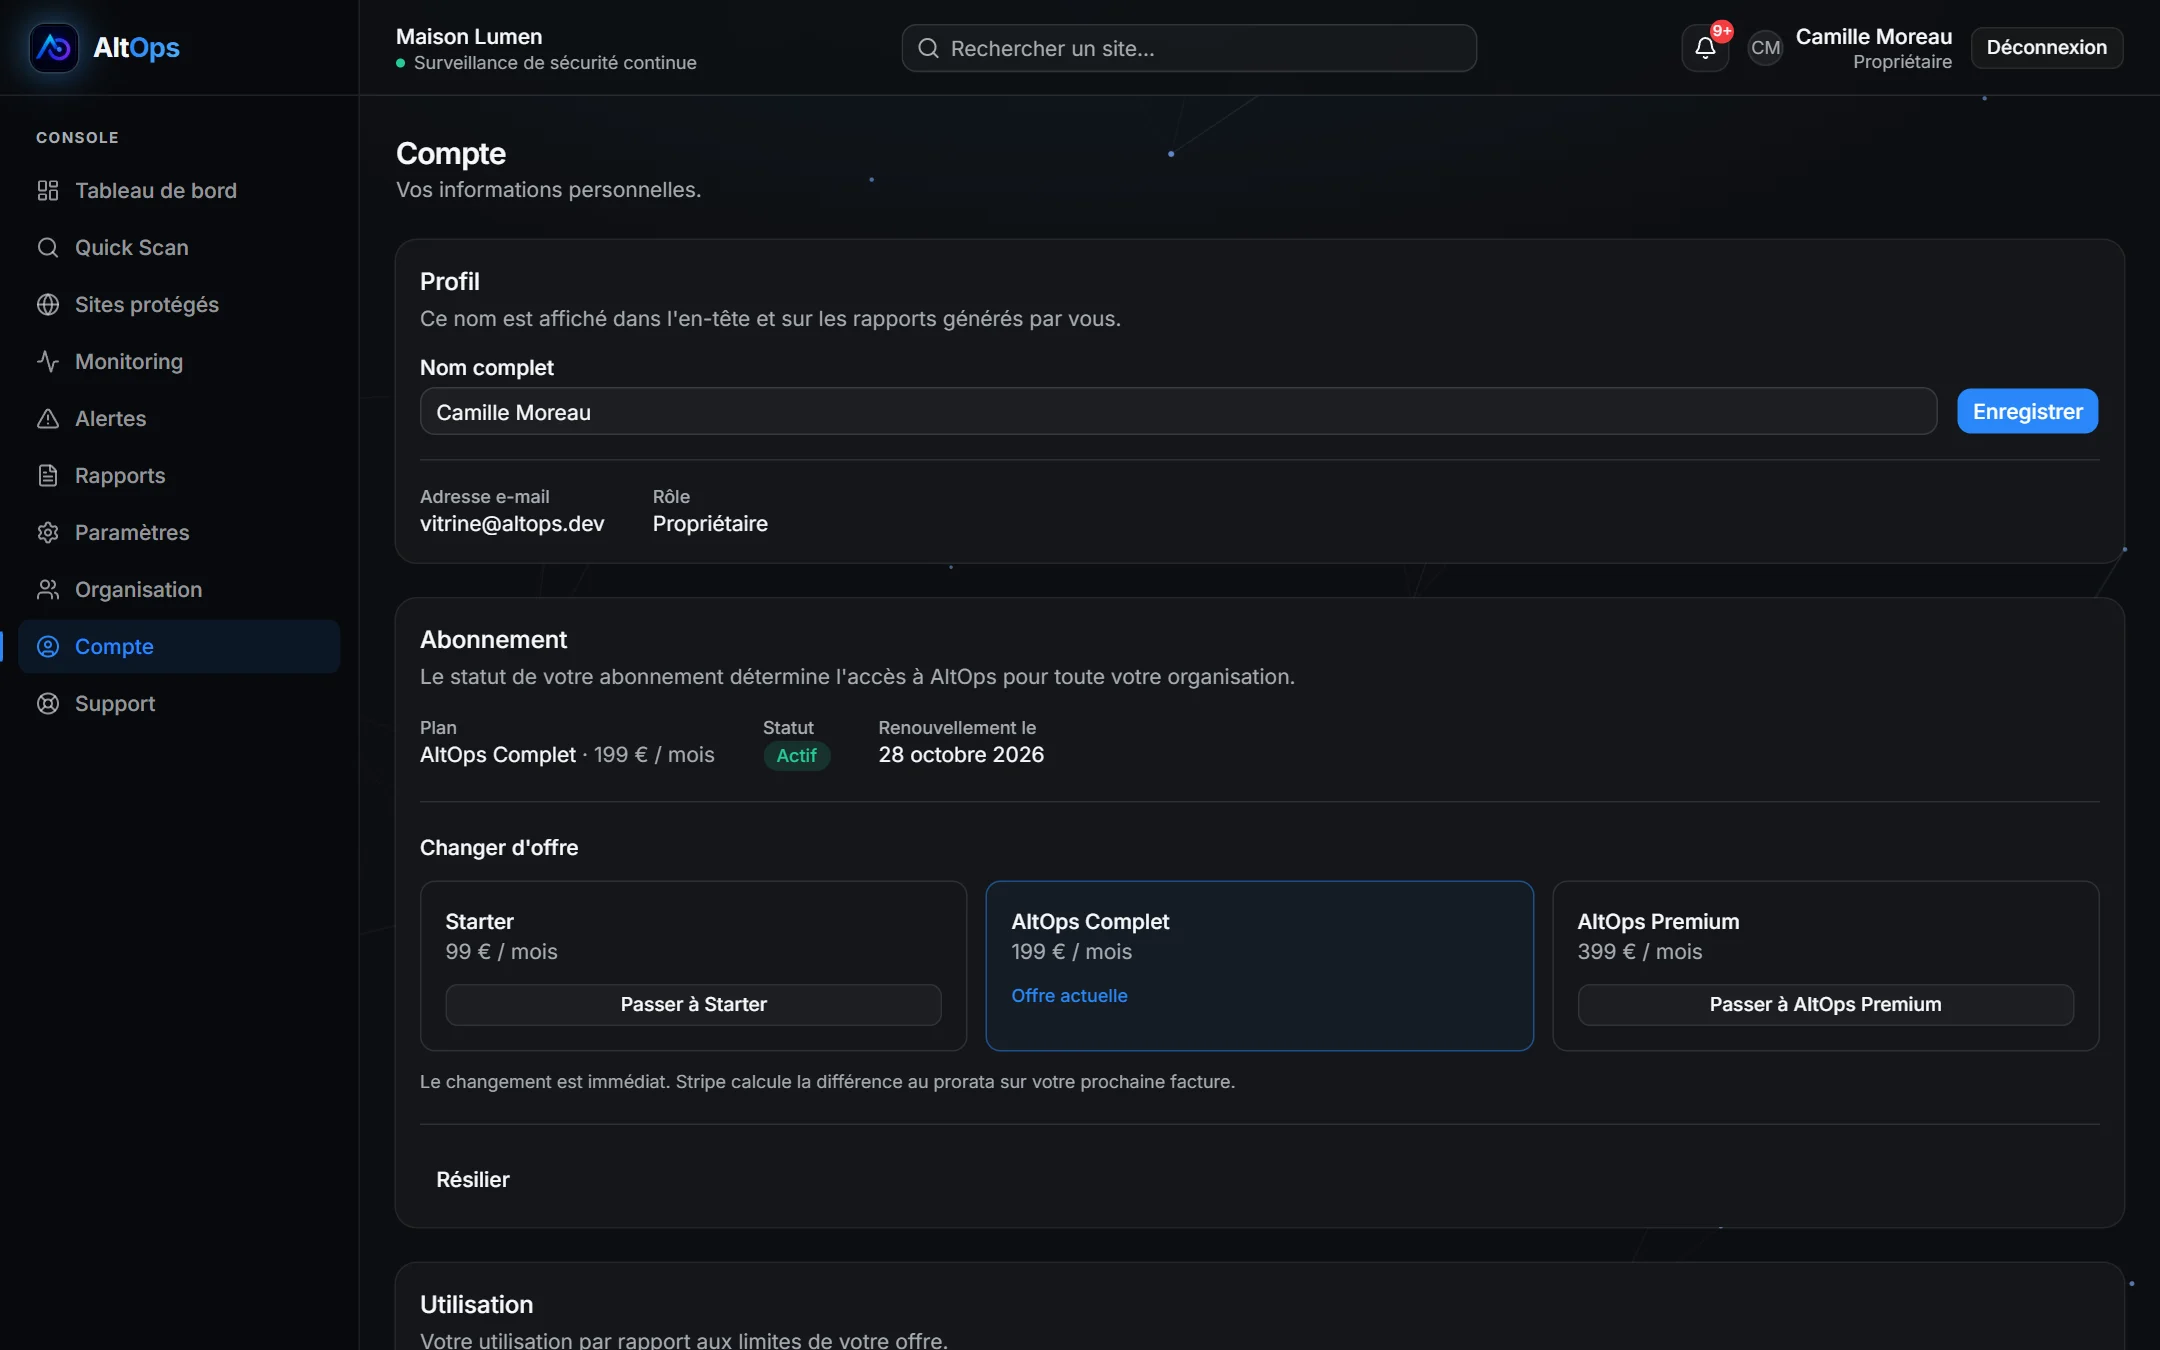
Facturation en libre-service depuis la page Compte
La sécurité n'est pas qu'un sujet technique. C'est un sujet business.
Un incident de sécurité reste rarement technique bien longtemps. Il devient un problème business que la direction doit gérer, expliquer et dont elle doit se relever.
Perte de chiffre d'affaires
Une boutique en panne ne vend plus.
Interruption du site
Chaque heure hors ligne est une heure où vos clients ne peuvent pas vous joindre.
Perte de confiance
Les clients donnent rarement une seconde chance après une faille.
Fuite de données
Des données clients ou business exposées ont un poids légal et financier.
Atteinte à la réputation
Un incident de sécurité se propage plus vite que n'importe quelle campagne marketing.
Coûts de récupération
Corriger une faille après coup coûte bien plus cher que de la prévenir.
AltOps donne aux dirigeants un moyen de voir et de piloter ce risque directement, pas juste un rapport transmis à l'IT.
Les alternatives habituelles.
Elles ont toutes leur place. Aucune ne continue de surveiller à votre place.
Les testeurs en ligne gratuits
- Une URL à la fois
- Un instantané, puis plus personne ne surveille
- Un résultat technique à interpréter vous-même
Un consultant en sécurité
- Jugement humain et profondeur
- Généralement une mission ponctuelle
- Les résultats vieillissent avec le site
AltOps
- Part d'une URL, sans mot de passe admin
- Continue de surveiller après le premier scan
- Chaque résultat expliqué en langage clair
Une tarification simple et transparente
Démarrez gratuitement. Passez à une offre payante quand vos besoins grandissent.
Ce que nous pouvons dire, et ce que nous ne pouvons pas.
Des faits sur la façon dont AltOps est construit. Ce n'est pas une certification de sécurité.
Vos paiements
Les paiements passent par Stripe : AltOps ne voit ni ne stocke jamais un numéro de carte. Une offre n'est activée que lorsque Stripe confirme le paiement par un message signé, jamais parce qu'une page s'est chargée.
Vos identifiants
Le scan démarre à partir d'une URL, sans rien à installer. Les vérifications WordPress plus poussées utilisent un jeton de connecteur, pas votre mot de passe admin.
Où un scan peut aller
AltOps refuse de scanner les adresses privées ou internes, comme localhost, les réseaux internes et les adresses de métadonnées cloud : un scan ne peut cibler que l'internet public.
Connexions enregistrées
Si vous choisissez les scans authentifiés, le mot de passe est stocké chiffré (AES-256-GCM) et n'est jamais écrit dans les résultats ni renvoyé à votre navigateur.
Toutes vos questions, une réponse.
Tout ce qu'il faut savoir sur la façon dont AltOps scanne, surveille et fait remonter la sécurité de vos sites.
La configuration SSL/TLS, les en-têtes de sécurité HTTP, les enregistrements DNS et la disponibilité pour tout site public. En connectant WordPress, Shopify ou GitHub, AltOps ajoute des vérifications plus poussées, propres à chaque plateforme.
Non. Une simple URL suffit pour scanner n'importe quel site public. Pour WordPress, les vérifications approfondies et les signaux en temps réel passent par un connecteur léger que vous installez vous-même, jamais vos identifiants admin.
Chaque résultat est découpé en Raison (pourquoi ce point a été signalé, en langage clair), Risque (ce qui pourrait arriver si ce n'est pas corrigé), Conséquence (ce que votre entreprise pourrait perdre) et Recommandation (quoi faire ensuite, et avec quelle urgence).
Continue. AltOps continue de surveiller après le premier scan et fait remonter les nouveaux risques dès qu'ils apparaissent, plutôt que de vous laisser avec un rapport déjà obsolète le lendemain.
Vous recevez une alerte dès sa détection, avec la même décomposition raison/risque/conséquence pour savoir exactement quoi corriger et avec quelle urgence.
Jusqu'à 500 sites web et boutiques sur un seul compte avec Premium (50 avec Starter, 200 avec Business), qu'il s'agisse de simples URL, d'installations WordPress, de boutiques Shopify ou de dépôts GitHub.
Oui. Invitez des personnes dans votre organisation par e-mail et attribuez à chacune un rôle : propriétaire, administrateur ou membre. Les invitations sont des liens à usage unique qui expirent d'eux-mêmes, et vous pouvez les renvoyer ou les révoquer à tout moment depuis la page Organisation.
Oui, avec l'offre Premium. AltOps scanne les dépôts publics à la recherche de secrets et de clés API exposés, en plus du scan de vos sites web.
Oui. Créez un compte et vous êtes instantanément sur l'offre gratuite : 1 site, 1 scan par semaine. Passez à une offre payante quand vous êtes prêt à aller plus loin.
Oui, depuis votre page Compte. Votre offre reste active jusqu'à la fin de la période déjà payée, puis votre organisation revient aux limites de l'offre gratuite. Vous pouvez aussi changer d'offre à tout moment ; Stripe calcule la différence au prorata.
Ce qu'AltOps ne fait pas.
Dit clairement, pas caché dans une note de bas de page.
Pas une certification
AltOps lance des vérifications automatisées depuis l'extérieur. Ce n'est ni un test d'intrusion, ni un audit, ni un certificat de conformité, et un bon score n'est pas une garantie.
Tests actifs sur preuve de propriété
Les contrôles passifs partent d'une URL. Les sondes d'injection et autres tests actifs ne tournent qu'après la preuve que le site vous appartient : enregistrement DNS, fichier ou balise meta.
Il signale, vous corrigez
AltOps explique chaque résultat et quoi faire ensuite. Il ne modifie pas votre site et n'applique pas de correctifs à votre place.
Limites du compte
Un compte gratuit couvre 1 site et 1 scan par semaine. Les offres payantes couvrent 50, 200 ou 500 sites selon l'offre.
Sachez ce qui se passe sur votre site. Avant vos clients.
Connectez votre premier site et obtenez votre score de risque en quelques minutes.